

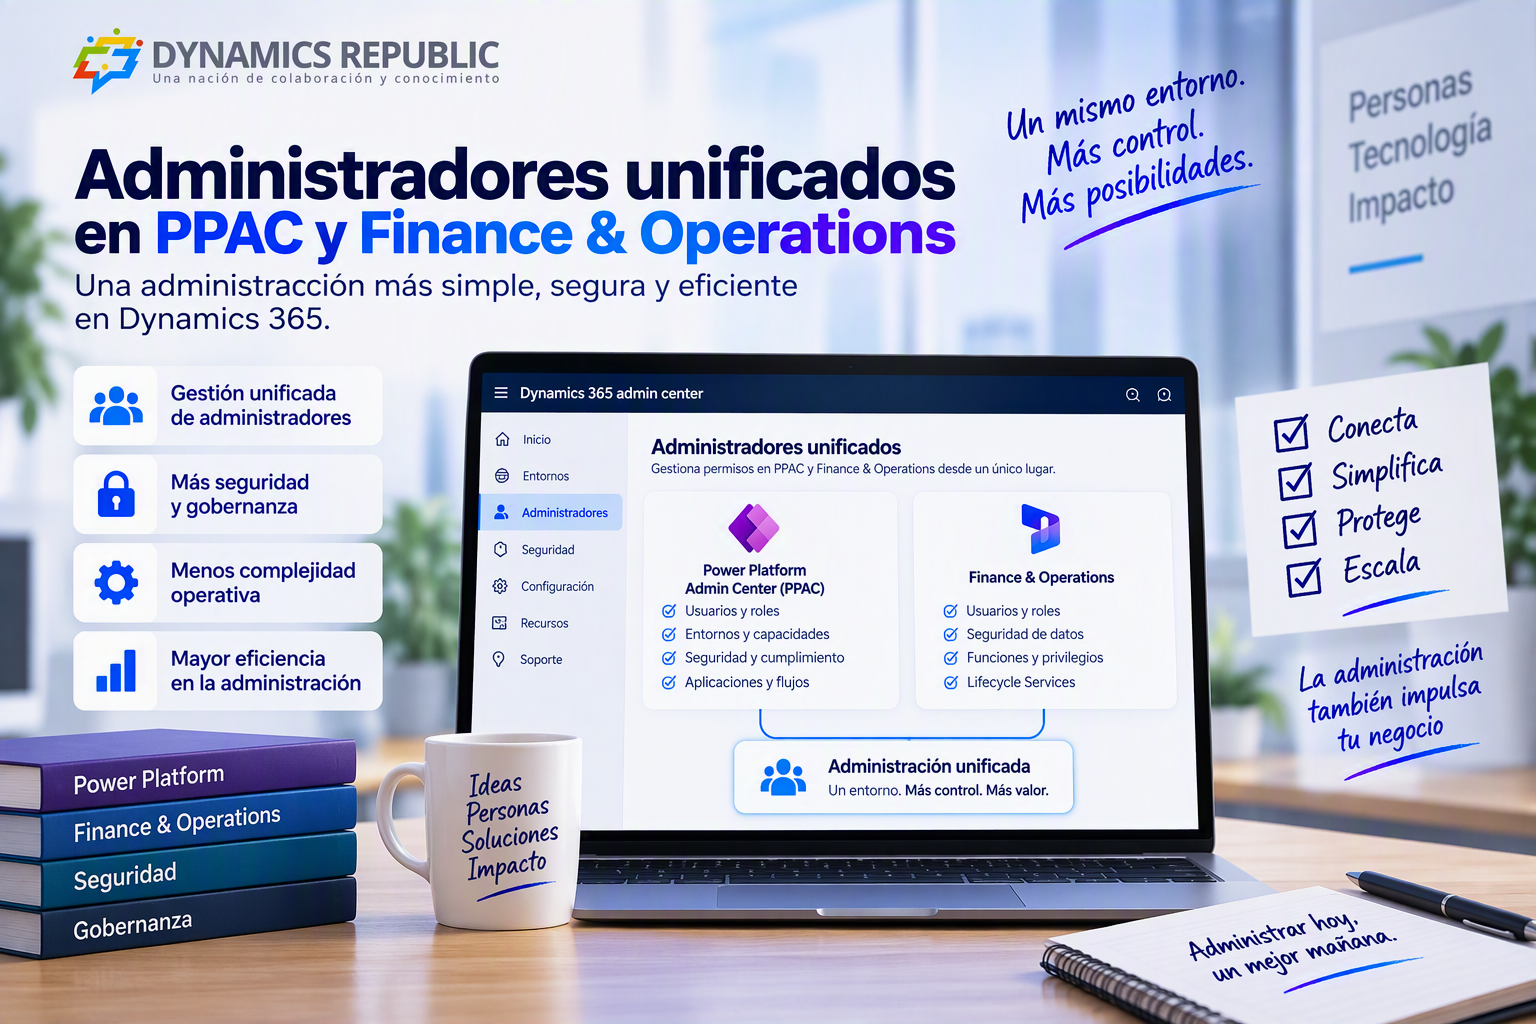
Hola a todos. Una de las rarezas que arrastrábamos con los entornos unificados era tener dos listas de administradores: los System Administrator de Dataverse y los de Finance and Operations, gestionados por separado. Eso empieza a cambiar con la gestión unificada de usuarios administradores en el Power Platform admin center (PPAC), en preview.
Cómo funciona
Al activar la funcionalidad:
- El PPAC (Dataverse) pasa a ser la fuente de verdad de los administradores.
- Los usuarios administradores y sus roles se mantienen en Dataverse.
- Los cambios se sincronizan automáticamente (de forma asíncrona) con Finance and Operations.
Cubre dos escenarios: los System Administrator, incluidos los que heredan el rol a través de equipos, y el administrador de entorno (provisioning admin).
Requisitos
- Platform Update 72 (7.0.7996.61 o posterior).
- Solución Unified User Management versión 9.3.3445.2 o posterior (se actualiza desde los recursos del entorno en el PPAC).
- Un usuario con rol System Administrator en Dataverse y en F&O activa (Preview) Unified admin user management en Feature management.
Para comprobar que funciona, verificad que los administradores de entorno de Dataverse aparecen en F&O.
Administradores a través de equipos
Podéis dar el rol de administrador a un equipo de tipo Owner en Dataverse: todos sus miembros pasan a ser System Administrator en F&O. Si quitáis a alguien del equipo, pierde el acceso de administrador (mantiene el usuario). Si quitáis el rol al equipo, lo pierden todos los que no lo tengan asignado directamente.
Ojo: en la preview solo se admiten equipos de tipo Owner. Otros tipos no sirven para gestionar el acceso de administrador.
El punto que más me importa: la “deriva” de roles
Tras activar la funcionalidad, los roles de administrador que existan solo en F&O y no en Dataverse se eliminan, para evitar la deriva entre los dos sistemas. La sincronización no borra usuarios, pero sí ese rol.
Traducido: si tenéis administradores en F&O que no lo son en Dataverse, perderán el rol al activar. Haced inventario antes.
| Antes de activar | Después de activar |
|---|---|
| Admins gestionados en dos sitios | Admins gestionados en el PPAC / Dataverse |
| Cambios de admin directamente en F&O | Bloqueados en F&O; se hacen en Dataverse |
| Posible deriva entre sistemas | Roles de admin solo en F&O se eliminan |
Mi plan de activación
- Inventario de System Administrator en Dataverse y en F&O, y comparación.
- Decidir quién debe ser administrador y alinear ambos lados antes de activar.
- Crear un equipo Owner de administradores para gestionar altas y bajas de forma controlada.
- Activar en sandbox primero y comprobar la sincronización.
- Hacer cambios del rol de administrador de entorno en ventanas planificadas, para no afectar a batch ni procesos en curso.
- En entornos regulados, actualizar el procedimiento de gestión de accesos: la fuente de verdad cambia de sistema.
Mi conclusión
Un solo sitio para gestionar administradores es una mejora de seguridad evidente y reduce la dependencia de una única persona. Pero activarlo sin inventario previo puede dejar a alguien sin acceso en mal momento.
¿Habéis comparado ya vuestras listas de administradores? Cuéntamelo en los comentarios.
Fuentes: Manage Finance and Operations environment admin users in Power Platform admin center (Microsoft Learn) · Overview of unified admin experience for finance and operations apps (Microsoft Learn)